



کمپیوٹر پروگرامنگ کی خرابیاں اور مصنوعی ذہانت
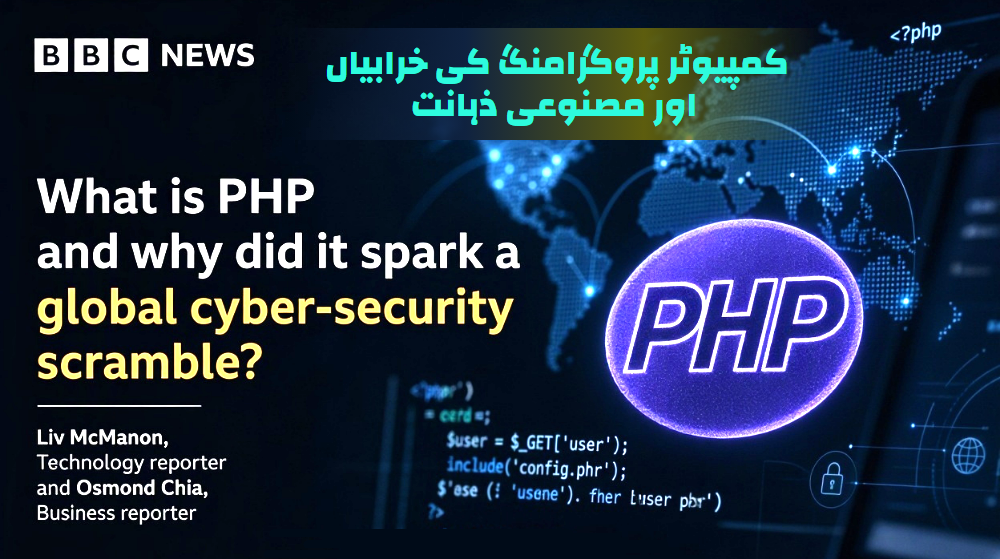
مصنوعی ذہانت کے مثبت اور منفی پہلوؤں کے حوالے سے عالمی سطح پر ایک عرصہ سے بحث جاری ہے، اس سلسلہ میں بی بی سی پر شائع ہونے والے ایک مضمون کا خلاصہ درج ذیل پیش کیا جا رہا ہے جو مصنوعی ذہانت کے ایک مثبت پہلو کے حوالے سے ہے۔ ماضی میں ڈیویلپ ہونے والی کمپیوٹر پروگرامنگ لینگویجز اور ان کی مدد سے بننے والے سافٹ ویئر کی ایسی خرابیاں جو کمپیوٹر پروگرامرز دریافت نہیں کر سکے، ان کی نشاندہی میں اب مصنوعی ذہانت مدد کر رہی ہے۔ اس مضمون میں ایسی ہی ایک خامی کی دریافت اور اس کے اثرات کا تذکرہ کیا گیا ہے۔
دو دہائیوں سے زائد عرصے تک انٹرنیٹ کی بنیاد بننے والی PHP نامی ٹیکنالوجی میں سنگین خامیاں پوشیدہ رہیں جنہیں اب مصنوعی ذہانت کی مدد سے دریافت کیا گیا ہے اور اس نے عالمی سطح پر سائبر سیکیورٹی کا ہنگامی الرٹ پیدا کر دیا ہے۔ گزشتہ دنوں پروگرامنگ ریسرچرز نے ایک معروف پروگرامنگ لینگوئج PHP میں دو خطرناک کمزوریوں کا انکشاف کیا جو اس کے php2shell نامی ایک فیچر کے حوالے سے ہیں۔ یہ لینگویج بنیادی طور پر ویب ڈویلپمنٹ کے لیے استعمال ہوتی ہے یعنی اس کا کوڈ اس کمپیوٹر (ویب سرور) پر چلتا ہے جہاں ویب سائیٹ اور ویب ایپلی کیشنز کا کوڈ اور ڈیٹا موجود ہوتے ہیں۔
یہ لینگویج 1990ء کی دہائی کے اوائل میں ڈئنامک ویب پیجز کے لیے بنائی گئی تھی، یعنی ایسے ویب پیجز جن کا ڈیٹا خودکار طریقے سے اپ ڈیٹ ہوتا رہتا ہے، جیسے خبروں کی ویب سائیٹس، سوشل میڈیا پلیٹ فارمز، تعلیمی اداروں کے کانٹینٹ مینجمنٹ سسٹمز وغیرہ۔ سائبر سیکیورٹی فرم Wiz کے مطابق دنیا کی 70 فیصد ویب سائٹس PHP پر چلتی ہیں، جن میں ویکیپیڈیا، آن لائن اسٹورز اور ورڈپریس پر مبنی لاکھوں سائٹس شامل ہیں۔ ایک غیر منافع بخش ادارہ PHP Foundation اس کی دیکھ بھال کا انتظام کرتی ہے۔
ان سامنے آنے والی دو خامیوں کو CVE-2026-109618 اور CVE-2026-109619 کے نام دیے گئے ہیں اور انہیں شدت کے اعتبار سے 10 میں سے 9.2 نمبر دیا گیا ہے۔ محققین کے مطابق ہیکرز ان کا فائدہ اٹھا کر ویب سرورز کا کنٹرول حاصل کر سکتے ہیں اور حساس ڈیٹا چوری کر سکتے ہیں۔ Wiz اور Calif نامی کمپنیوں نے OpenAI کے جدید AI ٹولز کی مدد سے ان خامیوں کو تلاش کیا۔ اگرچہ ابھی تک کسی کامیاب حملے کی اطلاع نہیں ملی، لیکن کلاؤڈ فیئر جیسی کمپنیوں نے انکشاف سے پہلے اور بعد میں لاکھوں بار اس خامی کو استعمال کرنے کی کوششیں ریکارڈ کی ہیں۔
21 اکتوبر کو الرٹ جاری ہونے کے بعد دنیا بھر میں ویب سائیٹس میں تعطل آیا کیونکہ ویکیمیڈیا، فن لینڈ کی حکومت، ایڈنبرا کونسل، بی بی سی کے کچھ پیجز، برطانیہ کی 32 سرکاری سائٹس، فرانس کی اورینج اور جاپان کے سافٹ بینک سمیت کئی اداروں نے احتیاطاً اپنی سائٹس عارضی طور پر بند کر دیں۔ جاپان میں تو زلزلے اور سونامی کے ہنگامی الرٹس بھی عارضی طور پر معطل کرنا پڑے۔ ماہرین کا کہنا ہے کہ چھوٹے اداروں اور کم دیکھ بھال والی سائٹس کو زیادہ خطرہ ہے، اور آنے والے ہفتوں میں حملوں کی کوششیں بڑھ سکتی ہیں کیونکہ تکنیکی تفصیلات اب عام ہو چکی ہیں۔
پی ایچ پی فاؤنڈیشن نے بدھ کے روز فوری طور پر اس خامی کو دور کرنے کے لیے پیچ (اپ ڈیٹس) جاری کیے اور تمام صارفین کو فورًا اپ ڈیٹ کرنے کی ہدایت کی ہے۔ امریکہ کی نیشنل سیکیورٹی ایجنسی، یورپی یونین، سنگاپور اور آسٹریلیا کے سائبر اداروں نے بھی ویب سائٹ مالکان سے کہا ہے کہ اگر وہ فوری پیچ نہیں لگا سکتے تو سائٹس کو آف لائن کر دیں۔ جاپانی وزیر اعظم نے بھی عوام سے فوری اقدام کی اپیل کی۔ عام صارفین کو براہ راست کچھ کرنے کی ضرورت نہیں، لیکن ویب سائٹ مالکان خصوصاً ورڈپریس استعمال کرنے والے چھوٹے کاروباروں کو اپنے ہوسٹنگ فراہم کنندہ یا ڈویلپر سے رابطہ کر کے PHP کو تازہ ترین ورژن پر اپ ڈیٹ کروانا چاہیے۔ یہ اپ ڈیٹ ورڈپریس پلگ انز کو اپ ڈیٹ کرنے سے نہیں ہوگا، بلکہ PHP کو خود اپ ڈیٹ کرنا ضروری ہے۔